Die Aufteilung in Benutzergruppen ist für jede Unternehmung sehr individuell. Gibt es nur eine flache Hierarchie, kann es ausreichend sein, lediglich eine Benutzergruppe „Mitarbeitende“ anzulegen. Jeder ist dieser Gruppe zugeordnet und hat dieselben Rechte. Unglücklicherweise funktioniert das nicht überall. Spätestens, wenn Personaldaten in ARCFLOW abgelegt werden, dürfen nicht mehr alle Dokumente allen Benutzern zugänglich sein.
Auch in einer flachen Hierarchie ist es nicht sinnvoll, wenn alle Mitarbeitenden denselben Benutzer verwenden. ARCFLOW speichert den Benutzer, der Änderungen an einem Dokument vorgenommen hat. Wird jetzt nur noch ein Benutzer verwendet, wird dieser Mechanismus ausgehebelt.
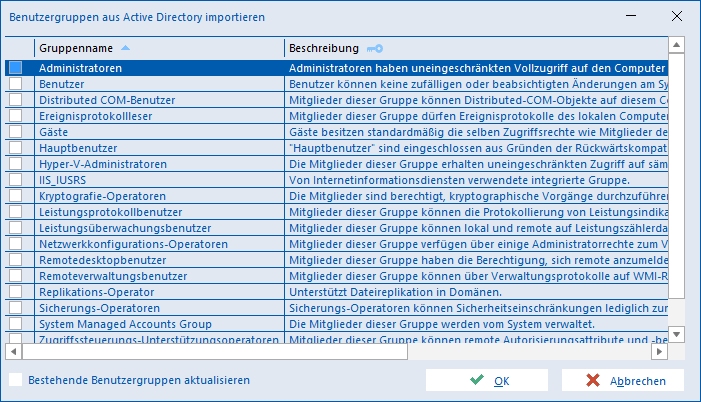
Benutzer und Benutzergruppen müssen nicht alle per Hand angelegt werden. Sie können aus dem Active Directory ausgewählt und nach ARCFLOW übernommen werden. Dazu muss eine Domäne und ein Pfad angegeben werden. Mit der Schaltfläche „Import aus Active Directory“ können dann einzelne oder alle Benutzer bzw. Benutzergruppen übertragen werden. In den Eigenschaften der entsprechenden Benutzer und Benutzergruppen kann dann der Eintrag „Mit Active Directory synchronisieren“ aktiviert werden. Der Job „Benutzer und Benutzergruppen mit Active Directory synchronisieren“ überträgt dann täglich Änderungen aus dem Active Directory nach ARCFLOW. Insbesondere wird die Zuordnung von Benutzern zu Benutzergruppen übertragen.
Die Aufteilung in Benutzergruppen sollte möglichst flexible angegeben werden können, ohne dass ein unübersichtlicher Wust von Gruppen entsteht. Es bietet sich eine Aufteilung nach Abteilungen oder Funktionen an. Den Gruppen müssen dann die entsprechenden Rechte gegeben werden. Benutzer können auch mehreren Gruppen zugeordnet werden. Arbeitet ein Benutzer im Support und Vertrieb wird er beiden Gruppen zugeordnet und bekommt auch die Rechte aus beiden Gruppen.
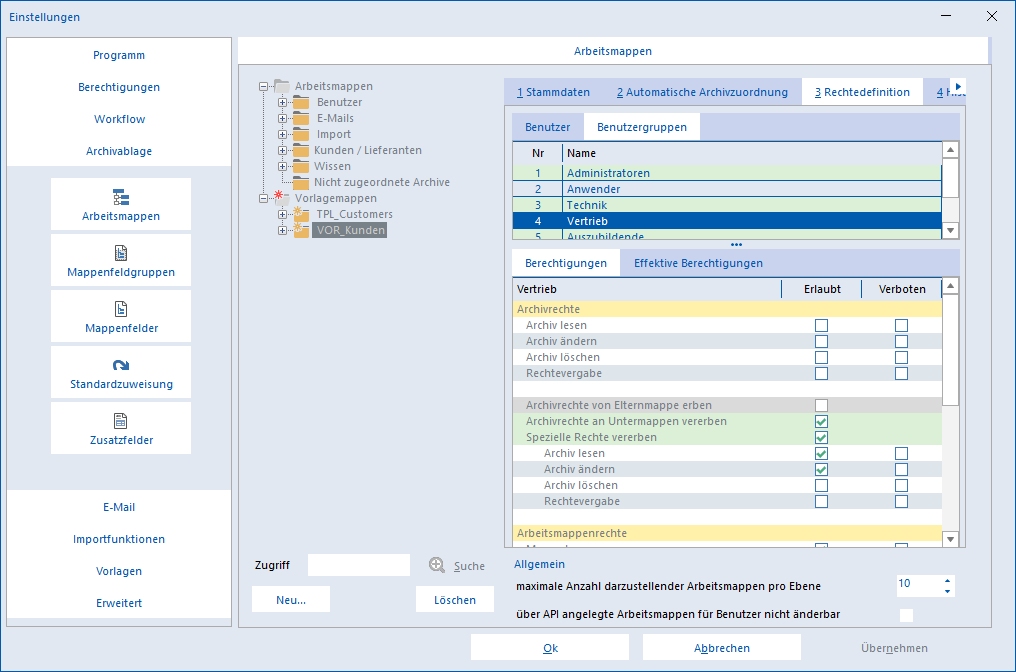
Innerhalb einer Gruppe sollten die „erlaubt“ nicht mit den „verboten“ Rechten gemischt werden. Es kommt sonst schnell zu Verwirrungen. Das „verboten“ setzt sich immer gegen das „erlaubt“ Recht durch. Die Rechte können aufgrund der Position im Unternehmen aufgeteilt werden. Abteilungsleiter werden nicht beschränkt, Mitarbeiter dürfen nicht löschen und Praktikanten dürfen nicht ändern oder löschen. Indem neben den Gruppen für die Abteilungen, Gruppen für die Positionen erstellt werden, kann durch die Zuordnung von Abteilung und Position die entsprechenden Rechte erlaubt und verboten werden. Wandert der Praktikant durch die Abteilungen, müssen nur die Zuordnungen zu den Abteilungen angepasst werden. Wird der Praktikant zum Mitarbeiter, muss nur diese Zuordnung geändert werden.
Die Rechte eines Benutzers kommen dann zustande, wenn die Benutzergruppe auf eine Arbeitsmappe trifft. Das betrifft auch Vorlagemappen. Die Vorlagemappen werden verwendet, um eine feste Mappenstruktur für eine bestimmten Zweck zu verwenden. So erhalten alle Kunden oder Lieferanten die gleichen Arbeitsmappen. Auch zu dieser Vorlage können Rechte von Benutzergruppen definiert werden. Wird eine Arbeitsmappe auf Basis einer Vorlage erstellt, bekommt die Mappe und die definierten untergeordneten Mappen auch gleich die in der Vorlage definierten Rechte. Auch zu einem späteren Zeitpunkt können die Berechtigungen geändert werden. Durch eine Aktualisierung können dann alle Arbeitsmappen, die mit dieser Vorlage erstellt wurden, mit neuen Berechtigungen ausgestattet werden.
Bei Frage zu den Berechtigungen hilft Ihnen unser Support gerne weiter.
 Monitor Digital Ltd.